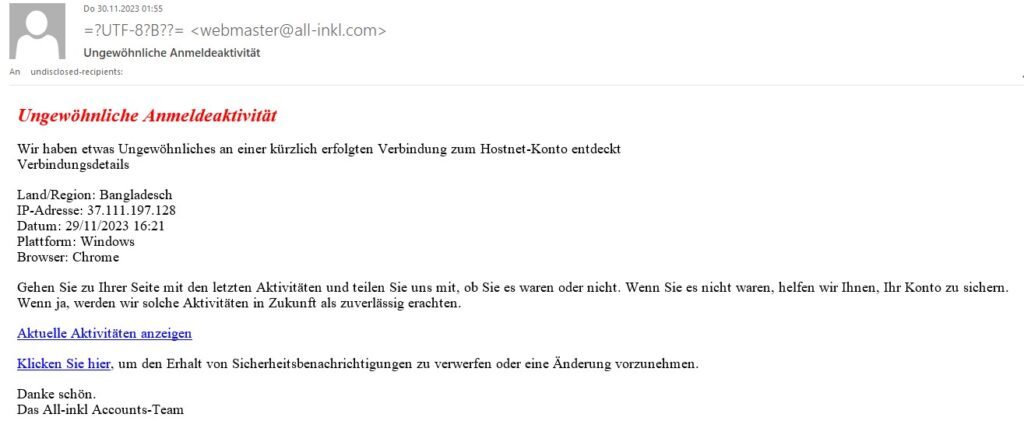
Fishing-E-Mails sind eine Form des Online-Betrugs, bei dem Cyberkriminelle persönliche Informationen wie Passwörter, Bankdaten oder Kreditkarteninformationen stehlen wollen. Dabei geben sie sich oft als vertrauenswürdige Unternehmen oder Personen aus, um dein Vertrauen zu gewinnen.
Diese betrügerischen E-Mails enthalten häufig Links zu gefälschten Websites, die den echten Websites ähneln. Wenn du auf solche Links klickst, können die Kriminellen Zugriff auf deine sensiblen Daten erhalten oder schädliche Software auf deinen Computer laden.
Es gibt verschiedene Artenvon Fishing E-Mails:
- Phishing: Dabei geben sich die Angreifer als bekannte Organisationen aus und fordern dich auf, persönliche Daten preiszugeben. Sie behaupten beispielsweise, dass dein Konto gesperrt ist und du deine Daten überprüfen musst.
- Spear-Phishing: Bei dieser Methode nehmen die Betrüger gezielt einzelne Personen oder Organisationen ins Visier. Sie recherchieren gründlich und erstellen personalisierte E-Mails, die echt wirken. Dadurch erhöhen sie die Chance, dass du auf die gefälschten Anfragen reagierst.
- Whaling: Diese Form des Phishings zielt speziell auf Führungskräfte oder wichtige Angestellte in Unternehmen ab. Die Angreifer geben sich als CEO oder andere wichtige Personen aus und fordern vertrauliche Informationen oder Geldtransfers.
Um dich vor Fishing-E-Mails zu schützen, kannst du folgende Maßnahmen ergreifen:
- Sei vorsichtig, wenn du persönliche Informationen per E-Mail weitergibst. Seriöse Unternehmen werden dich niemals nach sensiblen Daten fragen.
- Überprüfe die Absenderadresse. Phishing-E-Mails nutzen oft gefälschte Adressen, die den echten ähneln, aber kleine Unterschiede aufweisen können.
- Achte auf Grammatik- und Rechtschreibfehler sowie ungewöhnliche Ausdrücke. Betrügerische E-Mails enthalten oft sprachliche Fehler, da sie von Nicht-Muttersprachlern verfasst werden.
- Klicke nicht auf verdächtige Links. Überprüfe stattdessen die Website manuell, indem du die URL direkt in deinen Browser eingibst.
- Halte deine Software immer auf dem neuesten Stand, um Sicherheitslücken zu schließen.
Wenn du den Verdacht hast, eine Fishing-E-Mail erhalten zu haben, melde dies bitte der entsprechenden Organisation oder Firma, von der die E-Mail angeblich stammt. Dadurch können andere Benutzer vor potenziellen Betrügern gewarnt werden. Ignoriere und lösche die E-Mail auf keinen Fall, da dies helfen kann, zukünftige Angriffe zu verhindern.
Häufige Absender von Phishing E-Mails
Häufige Absender von Phishing-Mails sind scheinbar vertrauenswürdige Institutionen wie Banken, Internetdienstanbieter oder sogar Regierungsbehörden. Die Betrüger geben vor, diese Organisationen zu repräsentieren und versuchen, durch gefälschte Mitteilungen über ein Sicherheitsproblem oder ein benötigtes Konto-Update, das Opfer dazu zu bringen, persönliche Informationen preiszugeben. In einigen Fällen können sie sogar so weit gehen, dass sie die offizielle Korrespondenz dieser Einrichtungen imitieren, um ihre Botschaften glaubwürdiger erscheinen zu lassen. Daher ist es äußerst wichtig, bei der Übermittlung persönlicher Informationen über das Internet wachsam zu sein und verdächtige E-Mails sorgfältig zu überprüfen.